网络安全研究人员近日发现 macOS 信息窃密木马 PamStealer 的一个新版本,其主要载荷只有通过服务端解密链路才能还原,大幅增加了静态分析的难度。
据 Jamf Threat Labs 分析,最新样本仍然依赖相同的 JavaScript for Automation(JXA)投放机制,但改变了诱饵和投递方式。安全研究员 Thijs Xhaflaire 在分析中指出:"早期变种把载荷密钥材料直接嵌在 JXA 源码里,而新版本会下载一个专用的解密工具,与服务器完成密钥交换之后才能解开载荷。没有服务器配合,载荷无法被静态还原。"
另一个重大变化是诱饵的选择。2026 年 7 月和 8 月观察到的旧版本使用假冒 Maccy、Scoppr 和 Nancy Clipboard 的虚假网站传播,而现在的受害者会被引诱至一个虚假网站(wavel[.]app),该网站推销一个根本不存在的加密货币钱包服务 Wavel。
在虚假网站点击"Download for macOS"按钮后,会下载一个包含已编译 AppleScript 文件的磁盘镜像(Wavel.dmg)。打开该文件会启动 macOS 自带的脚本编辑器,并诱导用户触发 JXA 投放器执行。
"在 Maccy、Scoppr 和 Nancy 版本中,JXA 源码负责对内嵌载荷做 RC4 解密、通过 JXA 桥接调用 Foundation 和 NSData 等框架,并管理整个下载和部署流程,"Xhaflaire 解释道。"而在 Wavel 版本中,这些代码全都不存在了,整个 JXA 层只是一个载体。脚本编辑器执行文件后,它会解码 base64 字符串并通过管道交给 /bin/zsh -s 执行,zsh 从标准输入读取并运行解码后的字节。JXA 进程随即退出,zsh 投放器在后台继续运行。"
解码后的 zsh 脚本会执行以下动作,推进感染链:
- 从 wavel.apple03cloudstore[.]com 下载并调用 pkgunpack 解密工具
- 执行 X25519 密钥交换
- 解密并部署载荷包
- 屏蔽 macOS 在新增后台登录项时向用户弹出的通知
- 安装四种冗余持久化方式:LaunchAgent、一个在载荷包或 LaunchAgent 缺失时自动修复它们的 zsh 修复脚本,以及附加到 ~/.zshrc 的 shell 钩子——每次新的交互式 zsh 会话启动都会触发修复脚本
- 轮询并把部署目录打包成 ZIP 上传
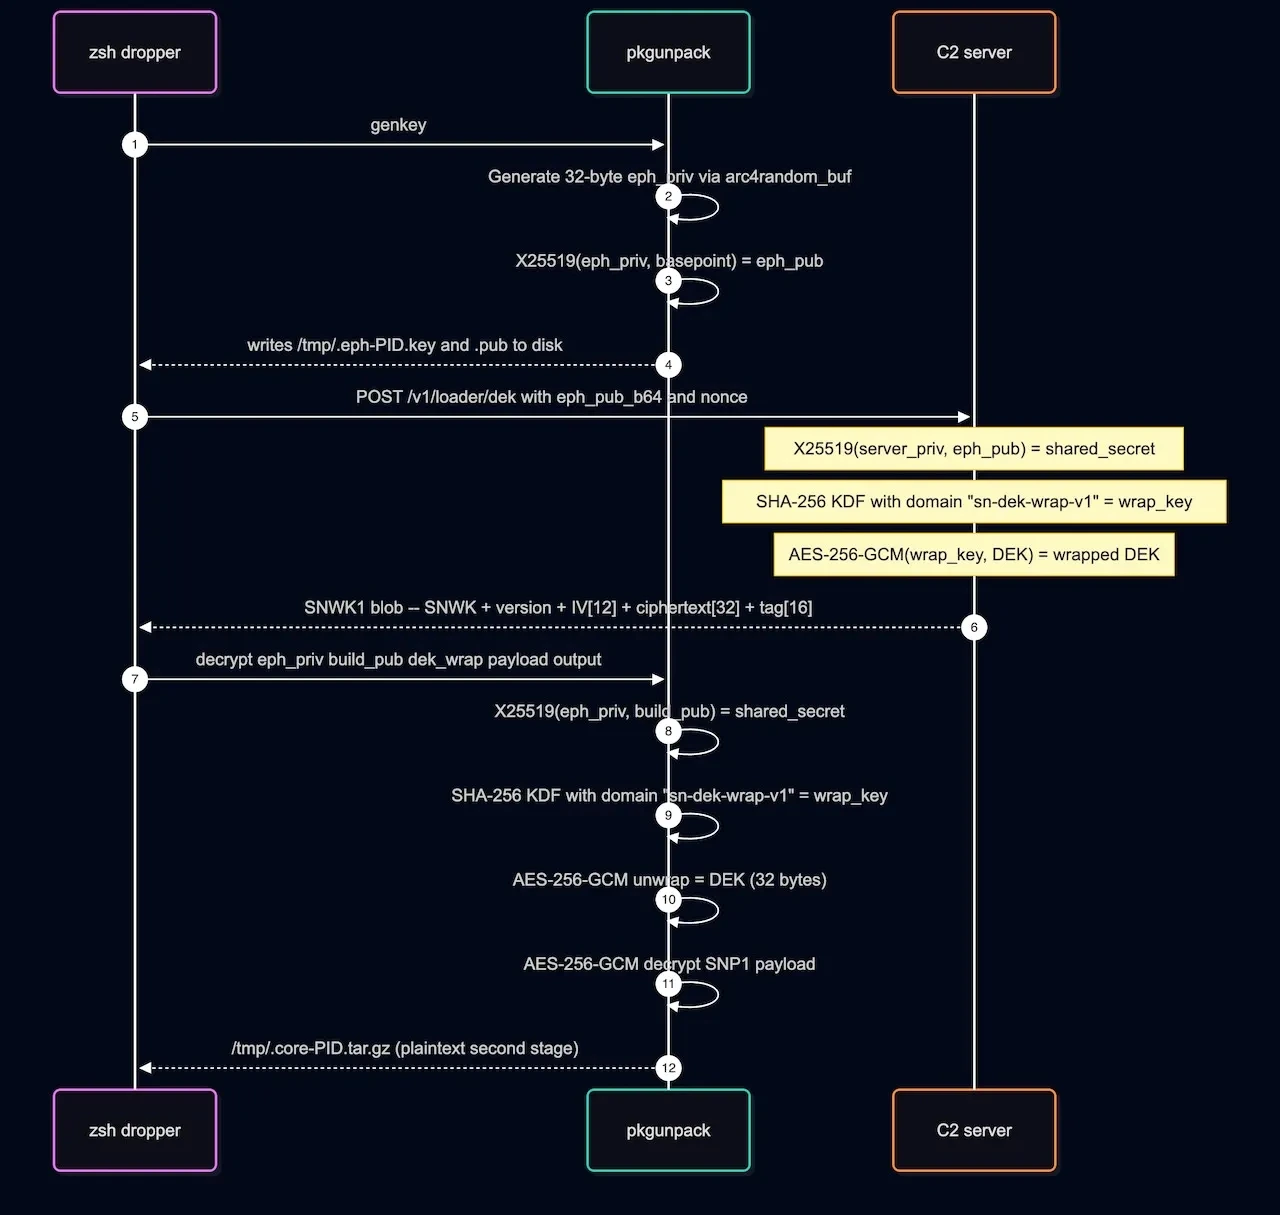
由于完成密钥交换所需的私钥保存在服务器手中,数据加密密钥(DEK)无法独立还原,载荷也就无法被解密。而且每次执行都会生成新的临时密钥对,即便截获了某次 DEK,也无法重放来解出载荷内容。
这意味着,在无法接入活跃 C2 会话的情况下,加密载荷对静态分析而言几乎是一块无用的密文。
更隐蔽的是,修复脚本还会被复制到 ~/Library/Application Support/System/.githooks/ 目录下的 post-checkout 和 pre-commit 文件夹,并通过 git config --global core.hooksPath 把 Git 钩子路径指向该目录。结果就是,在受害机器上的任何仓库执行 git checkout 或 git commit,都会静默激活修复脚本。
最终载荷是用 Swift 编写的窃密组件,这与此前的 Rust 实现形成对比。虽然开发语言变了,但目标一致:
- 通过伪造崩溃对话框诱骗用户输入系统密码,并用基于 PAM 的方式校验输入
- 枚举并窃取钥匙串条目
- 窃取 Chromium 和 Firefox 系浏览器的凭据,包括 Google Chrome、Microsoft Edge、Mozilla Firefox、Brave、Vivaldi、Opera、Opera GX、Arc、Zen、Waterfox、LibreWolf、Yandex Browser 和 Cốc Cốc
- 收集系统指纹、大量元数据和用户头像
- 收集 .zsh_history、.zshrc、.bash_history、.gitconfig 等用户文件
- 列出运行中的进程和已安装的应用
"把 Arc、Zen 以及一些小众的 regional 和隐私浏览器纳入目标列表,明显超出了普通 macOS 窃密木马的常见范围,"Xhaflaire 说。
"这个版本的 PamStealer反映出攻击者在投递基础设施上的刻意投入。pkgunpack 工具引入的实时密钥交换把载荷解密与服务器可用性绑定在一起:没有 C2 配合,第二阶段就无法解密。这种设计让载荷的静态还原变得非常困难,也把一部分控制权转移到了服务器运营者手中。"
本文翻译自 The Hacker News,原文地址:https://thehackernews.com/2026/09/pamstealer-macos-malware-adds-live-c2.html
评论 0 条