加密货币交易所 Bitget 披露,疑似朝鲜黑客组织从其热钱包和温钱包中窃取了 3.516 亿美元。
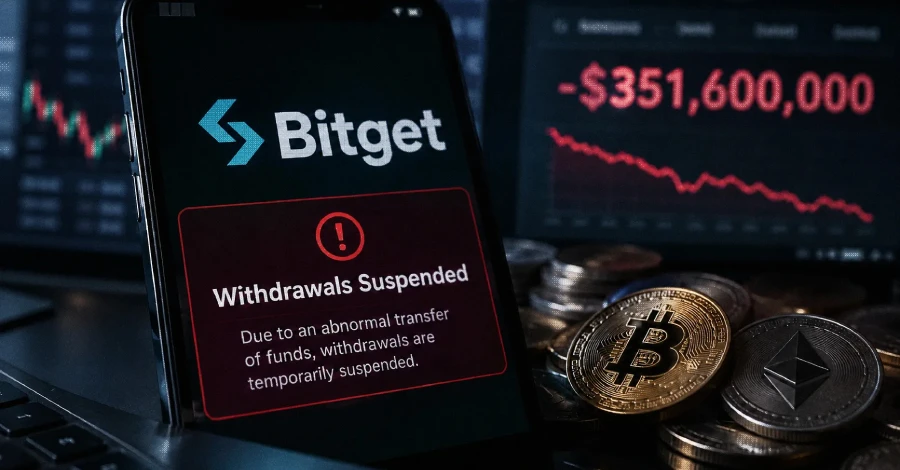
"2026 年 9 月 24 日 18:31 UTC,Bitget 的安全系统发现少量热钱包涉及未经授权的转账,"Bitget 在 X 平台发布的声明中说。"Bitget 的冷钱包以及平台上绝大多数资产依然安全、未受影响。"
公司强调,客户账户余额依然准确,充值和交易正常进行。但在"全面安全审查"进行期间,出于谨慎考虑,提现已暂时暂停。
Bitget 没有透露攻击的具体细节,但表示已聘请谷歌旗下的 Mandiant 和慢雾(SlowMist)协助第三方调查。"Bitget Wallet 作为自托管钱包,运行在与 Bitget 交易所完全独立的基础设施上,未受本次事件影响,"公司表示。
据 Bitget CEO Gracy Chen 称,被盗资产包括 ETH、XRP、BNB、AVAX、USDT 和 USDC,涉及 Ethereum、XRP Ledger、Arbitrum、Avalanche、Optimism、BSC 和 Base 等链。"我们已联系所有受影响链的基金会,部分基金会已确认冻结了黑客钱包地址,"Chen 说。"基于 IP 行为模式和链上分析,本次攻击手法与朝鲜黑客组织的已知模式高度一致。"
"攻击者入侵了我们钱包基础设施中的一个关键后端系统,利用它伪造交易数据,并触发我们的授权流程将资金转移出去。目前不可能再有进一步的未授权转账。具体的系统入侵方法仍在调查中。"
值得注意的是,就在一周前,SentinelOne 将朝鲜关联的 TraderTraitor 组织与一起针对印度 IT 服务公司的攻击关联起来。TraderTraitor 最著名的战绩是从 Bybit 窃取 15 亿美元、从 KelpDAO 的 LayerZero 桥窃取 2.92 亿美元。
本文编译自 The Hacker News,原文地址:https://thehackernews.com/2026/09/bitget-says-suspected-north-korean.html

评论 0 条