一、概述
接入技术行动处(也译为TAO,The Office of Tailored Access Operations),是美国国家安全局(NSA)的网络战情报搜集部门。根据迈克尔·海登 (Michael Hayden)将军的说法,该机构设立于1998年,但直到2000年最后几天才被最终命名为接入技术行动处(TAO)。2017年,该机构被更名为“计算机网络行动处”( Computer Network Operations)。[1]
接入技术行动处(TAO)的主要职责是利用互联网秘密获取对手的内幕情报。具体包括秘密侵入目标国家的关键信息基础设施和重要互联网信息系统、破解窃取账号密码、突破或破坏对手计算机安全防护系统、监听网络流量、窃取隐私和敏感数据,获取通话内容、电子邮件、网络通信内容和手机短信等。
据掌握,接入技术行动处(TAO)还担负一项重要职责,即当美国总统命令对他国通讯或网络信息系统实施瘫痪或摧毁行动时,由接入技术行动处(TAO)将相关网络攻击武器提供给到美国网络战司令部(U.S. Cyber Command),由该司令部具体组织实施网络攻击行动。
根据爱德华·斯诺登(Edward Snowden)披露的内幕情报,仅在2011年,美国国家安全局(NSA)就组织实施了至少231次网络攻击行动,攻击行动的主要目标包括中国、俄罗斯、伊朗和朝鲜等国家[2]。2013年,美国投入全球情报搜集计划的预算高达526亿美元,其中涉及网络安全行动的预算,只有三分之一被用于网络安全防御,其它资金均被用于网络攻击。显然,对于美国国家安全局(NSA)而言,最好的防守就是进攻。
二、组织
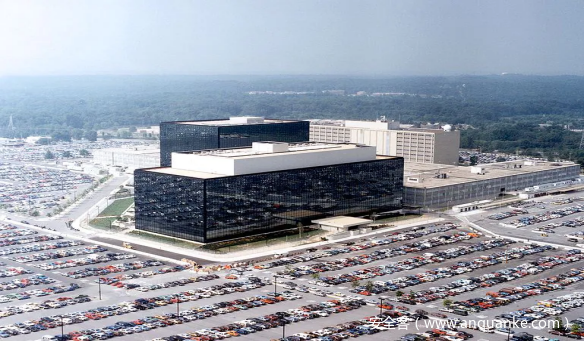
基本情况据公开信息显示,美国国家安全局(NSA)接入技术行动处(TAO)是下属信号情报部 (Signals Intelligence Directorate, 缩写SID)[3]中,规模最大且最为重要的组成部分,其成员由超过1000名现役军人、网络黑客、情报分析师、专家学者、计算机软硬设计师,以及电子工程师等人员组成。
现有能力据美国国家安全局(NSA)承包商前雇员爱德华·斯诺登(Edward Snowden)披露的一份描述该部门工作的内幕文件称,接入技术行动处(TAO)拥有的网络武器可以让其轻易入侵常见的网络硬件设备,包括“诸多占有大量市场份额的路由器、交换机和防火墙”。在实战情景下,接入技术行动处(TAO)的工程师(网络黑客)更倾向于对目标国家进行规模化入侵而不是仅仅攻击单台上网终端,而突破了某个信息网络中的单台终端,就意味着可以控制该网络中的诸多设备。
分布情况根据其工作性质,接入技术行动处(TAO)的下属网络攻击实施部门被称为远程作战中心(ROC,Remote Operations Center),办公地点位于美国国家安全局(NSA)马里兰州总部的米德堡内。据分析,接入技术行动处(TAO)的办公和网络攻击据点还广泛分布于美国国家安全局(NSA)位于夏威夷瓦希瓦和瓦胡岛、佐治亚州戈登堡、德克萨斯州圣安东尼奥,以及科罗拉多州的巴克利太空部队基地等地。
组织架构
根据公开披露信息,美国国家安全局(NSA)接入技术行动处(TAO)的组织代号及架构示意图如下:
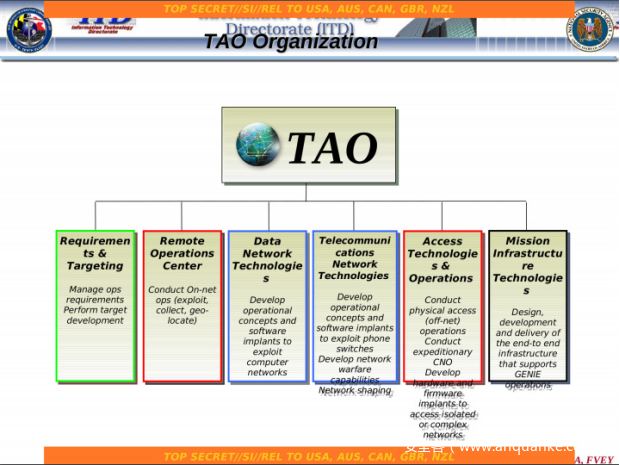
◆S3232 – 网络安全技术部门(CNT)。
◆S3233 – 未知。
◆S3234 – 计算机技术部门(CTD)。
◆S3235 – 网络技术部 门(NTD)。
●S324 – 电信网络技术分部(TNT,Telecommunication Network Technologies):负责组织研发针对电信网络进行黑客攻击的方法和相关技术。
●S325 -任务基础设施分部(MIT,Mission Infrastructure Technologies):负责对TAO建设运营的全球化网络攻击基础设施进行维护和配置,确保其能够可靠运行TAO所有的各种网络攻击武器和间谍软件。
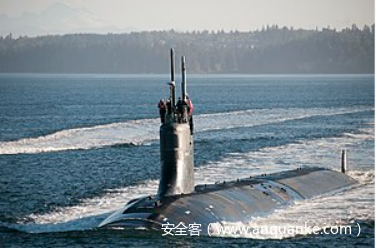
●S328 –远程访问行动分部(ATO,Access Technologies Operations):由美国中央情报局(CIA)和联邦调查局(FBI)雇员组成,负责执行所谓“离网行动”,即由中央情报局(CIA)或联邦调查局(FBI)特工实际进行他国互联网和电信网络秘密植入流量监听和网络窃密设备,窃取系统账号密码使美国国家安全局(NSA)接入技术行动处(TAO)的网络攻击实施者可以从米德堡远程“合法”访问这些网络设备。据悉,美国国家安全局(NSA)装备的特殊任务潜艇-吉米卡特号,就被用于对全球范围的光纤和电缆进行窃听。
三、武器
高级网络技术分部(ANT)据公开信息显示,高级网络技术分部(ANT,Advanced Network Technology Division)是接入技术行动处(TAO)负责网络监控的主要部门。[4]
2013年12月,德国新闻杂志《Der Spiegel》公开了美国国家安全局(NSA)于2008至2009年编写的一份长达50页的机密网络攻击武器产品目录。[5] 这份产品目录所包含的网络攻击武器设备、间谍软件的描述,以及相关图片、图表都由高级网络技术分部(ANT)编撰完成,并交由接入技术行动处(TAO)的下属部门使用。该产品目录中包含的网络攻击武器是由美国国家安全局(NSA)组织研发的主要针对苹果(Apple)、思科(Cisco)和戴尔(Dell)等美国互联网巨头产品的专用网络攻击武器,研发过程中得到了相关互联网巨头的参与和全力支持。根据爱德华·斯诺登披露的内部信息,高级网络技术分部(ANT)日常负责对全球互联网实施大规模流量监控和攻击窃密活动。
2014年,高级网络技术分部(ANT)通过设立新的研究项目,将美国国家安全局(NSA)的网络监控能力延伸到开源网络软硬件产品上。据公开资料显示,大多数新开发的此类网络攻击武器均已交由美国及其他“五眼联盟”国家使用。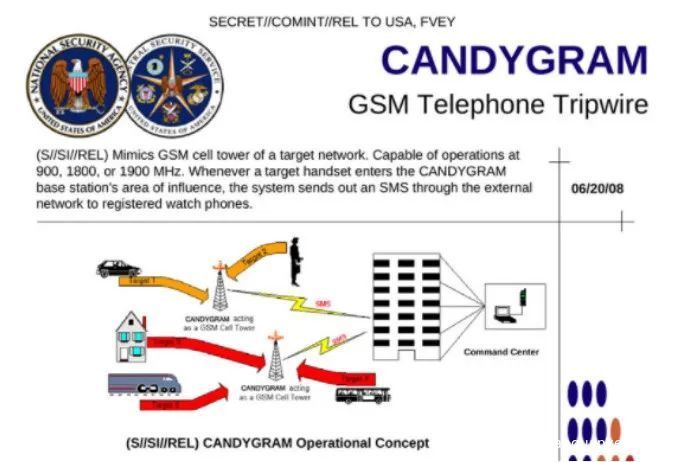 上述产品目录中包含种类繁多的网络攻击武器。比如,代号为“糖果电报”(CANDYGRAM)[6]的武器产品,是一种价值40万美元、具有 GSM 手机信号塔功能的伪基站装备,可以模拟GSM基站的各种功能。当目标用户使用的GSM移动设备进入到“糖果电报”(CANDYGRAM)设备的覆盖范围时,该设备会自动发送预先定制的短信到目标设备,为进一步秘密获取其控制权限创造条件。
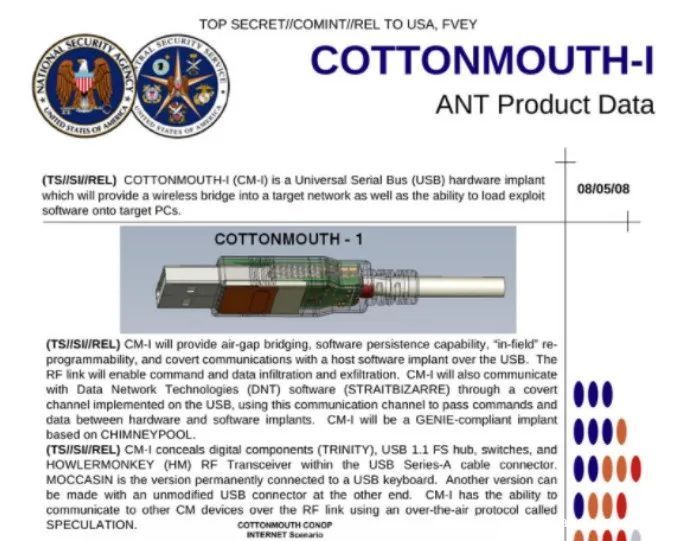
该目录中也包含一些小型的便携式网络攻击设备。比如,代号为“棉花嘴I”(COTTONMOUTH-I)[7]的武器产品,即是一种轻便的USB 硬件植入设备,它可以向目标网络中插入一个无线网桥,为将漏洞利用攻击程序加载到目标PC等设备创造条件。2008年,该设备的造价高达2万美元。
量子(Quantum)接入技术行动处(TAO )专门开发了一套被称为“量子”(QUANTUM)的攻击武器平台。
其基本情况如下:
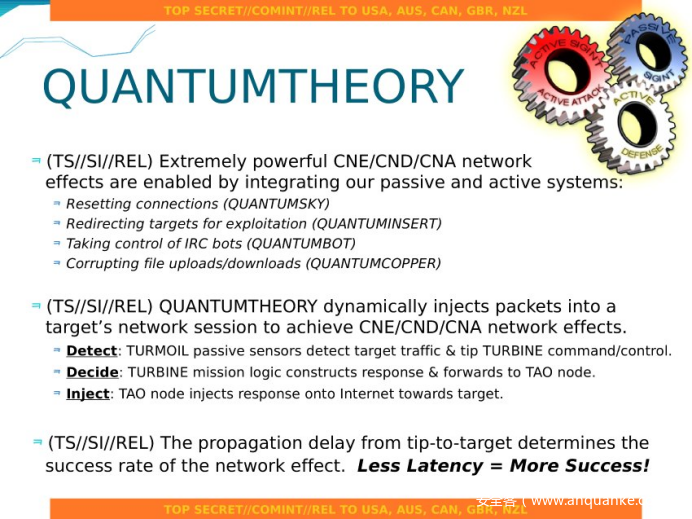
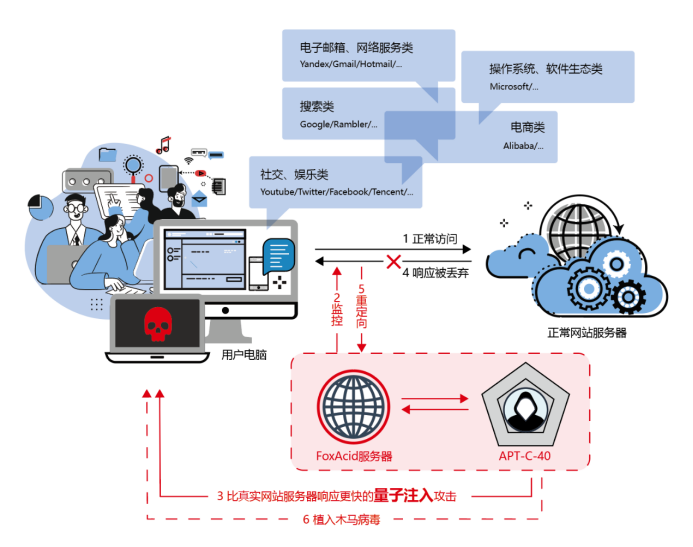 受所处地域和传输距离等因素影响,从美国国家安全局(NSA)各个办公地点发起的“量子”(QUANTUM)攻击,对于特定的攻击目标和软硬件组合来讲可能速度过慢,不足以完成相关攻击任务。从本质上看,这些远程攻击是利用联网设备响应时间(速度)等竞争性条件,使美国国家安全局(NSA)的攻击服务器可以早于合法服务器抢先做出应答,骗取攻击目标信任,接管后续通讯进程,进而达成攻击意图。为解决此类问题,美国国家安全局(NSA)从2011年中期开始,设计开发了一套代号为“量子射击”(QFIRE)的功能原型,可根据具体任务需要将美国国家安全局(NSA)的漏洞分发服务器部署到更靠近攻击目标的托管服务器(运行在VMware ESX上的虚拟机)中,建成了名为“特殊收集站点”(SCS)的全球化网络攻击任务运行网络。“量子射击”(QFIRE)的部署目的是降低美国国家安全局(NSA)攻击武器发出欺骗应答的延迟时间,从而提高远程网络攻击的成功率。在“量子”(Quantum)攻击平台的功能套件中,“量子饼干”(QUANTUMCOOKIE)代表着一种更加复杂的网络攻击形式,可用于攻击“暗网”(Tor)用户。还有一个名为“量子松鼠”(QUANTUMSQUIRREL)的网络攻击武器,可以被伪装成任何可路由的IPv4或IPv6主机,使美国国家安全局(NSA)的网络攻击实施者能够在通过“量子松鼠”(QUANTUMSQUIRREL)作为跳板访问互联网时,随时生成虚假的地理位置信息和个人身份凭证。
 美国国家安全局(NSA)“量子松鼠”(QUANTUMSQUIRREL)网络武器PPT演示,解释了“量子松鼠”(QUANTUMSQUIRREL)伪造IP的欺骗能力。无界线人(Boundless Informant)无界线人(Boundless Informant)是美国国家安全局(NSA)专属的大数据汇总分析和数据可视化工具系统。它具备对全球范围内受美国国家安全局(NSA)远程控制窃密系统的数据回收、管理、分析能力,为美国国家安全局( NSA) 管理人员提供了全球化大数据支撑[8]。据爱德华·斯诺登 (Edward Snowden) 所披露的文件显示,该系统的存在与美国国家安全局(NSA)向美国国会保证“不会收集美国人的任何类型的数据”的说法直接矛盾,说明美国国家安全局(NSA)多年以来一直“知法犯法”。
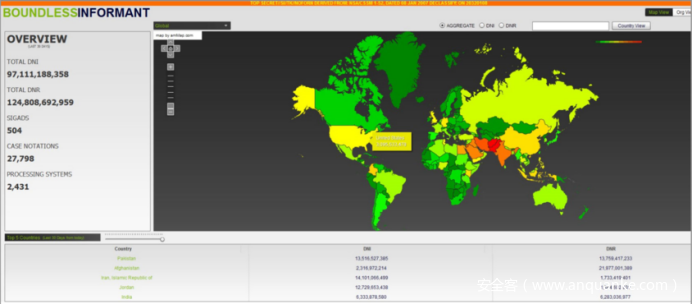
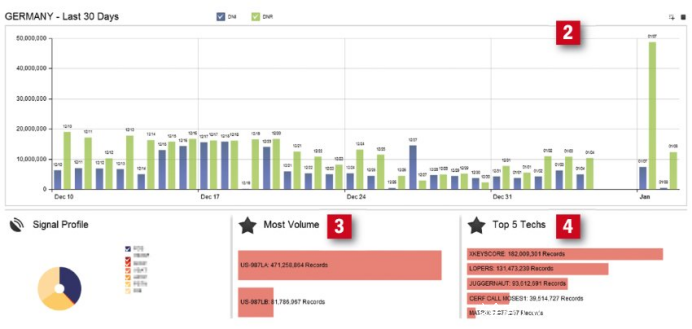 2013 年 7 月 29 日,德国发布了一张超过 5.52 亿条电话和互联网数据被美国国家安全局(NSA)的信息图表。[9]2013 年 10 月 20 日, 法国《世界报》( Le Monde)发布了一张关于法国境内近 7000 万条电话数据被美国国家安全局(NSA)窃取的信息图表。[10]2013 年 10 月 28 日, 西班牙《El Mundo》报发布了一张关于西班牙境内的 6000 万电话数据被美国国家安全局(NSA)窃取的信息图表。[11]2013 年 11 月 19 日,挪威的《Dagbladet》媒体发布了一张关于挪威境内的 3300 万电话数据被美国国家安全局(NSA)窃取的信息图表。[12]2013 年 12 月 6 日,意大利的《L’Espresso》媒体发布了一张关于意大利境内近 4600 万电话数据被美国国家安全局(NSA)窃取的信息图表。[13]2014 年 2 月 8 日,荷兰的《NRC Handelsblad》报纸发布了一张关于荷兰境内180 万电话数据被美国国家安全局(NSA)窃取的信息图表。 [14]
四、行动
截至目前,接入技术行动处(TAO)已有超过500个网络攻击和数据窃密行动代号被公开披露。[15] 通过对这些被披露的行动代号及其概要的综合研判分析,可以整体上了解美国国家安全局(NSA)在全球范围发动无差别网络攻击的方向、范围、规模、数量等情况。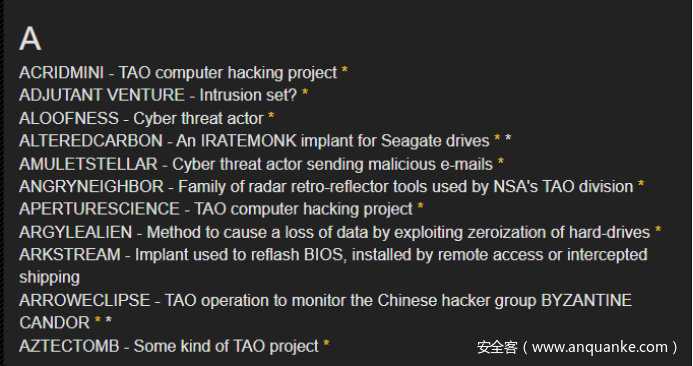 比如,在一个代号为“水源头”(HEADWATER)的网络攻击行动中,接入技术行动处(TAO)专门开发了一个名为“搅拌粉碎器”(Hammermill)的功能插件,可以通过网络,在华为公司某种型号路由器的启动ROM中,远程植入一个永久性后门,以此检测和捕获所有通过相关路由器的敏感(目标)IP 数据包。当然,更被大众所熟知的是代号为“震网”(STUXNET)的攻击行动,该行动通过一个计算机蠕虫病毒摧毁了伊朗用于铀浓缩活动的离心机。相关事件被认为是有史以来第一次有据可查的网络战,并由此开启了世界上新的军备竞赛,一个网络攻击武器军备竞赛的时代就此开启。
四、 目标
据现有资料显示,美国国家安全局(NSA)接入技术行动处(TAO)的攻击目标,包括但不限于中国、石油输出国组织(阿尔及利亚、安哥拉、赤道几内亚、加蓬、伊朗、伊拉克、科威特、利比亚、尼日利亚、刚果共和国、沙特阿拉伯、阿拉伯联合酋长国和委内瑞拉等)、墨西哥公共安全秘书处等国家和国际组织。同时,接入技术行动处(TAO)还通过“东南亚-中东-西欧 4”光纤通信系统 (即SEA-ME-WE 4,是在新加坡、马来西亚、泰国、孟加拉国、印度、斯里兰卡、巴基斯坦、阿拉伯联合酋长国、沙特阿拉伯、苏丹、埃及、意大利、突尼斯、阿尔及利亚和法国之间,承载电信数据的海底光纤通信电缆系统)来控制全球范围内的电信网络。此外,瑞典的国防无线电台(FRA,瑞典语:Försvarets radioanstalt)为“量子”(QUANTUM)攻击平台提供了专门的光纤链路。国防无线电台(FRA)隶属于瑞典国防部,其两项主要任务是提供信号情报(SIGINT),以及在计算机安全方面为瑞典政府和国有企业提供支持。[16]接入技术行动处(TAO)的“量子注入”(QUANTUMINSERT)网络攻击武器被美国政府共享给英国政府,成为英国“政府通讯总部”(GCHQ,Government Communications Headquarters)的专属网络攻击武器。GCHQ是负责向英国政府和武装部队提供信号情报 (SIGINT) 和信息保障(IA)的专门机构。有公开报道称,英国“政府通讯总部”(GCHQ)曾利用美国国家安全局(NSA)提供的网络攻击武器,对比利时的信息服务商Belgacom(现改名为Proximus Group),实施长期的攻击窃密,并将窃取到的重要信息和数据共享给美国国家安全局(NSA),而实际上Belgacom是为欧盟委员会(欧盟的执行机构)、欧盟议会(欧盟的三个立法机构之一)和欧洲理事会(确定欧盟总体政治方向的机构)提供电信和互联网服务的重要运营商。有理由相信,英国政府通过美国国家安全局(NSA)提供的网络攻击武器对欧盟进行了长期的攻击控制和通讯监控。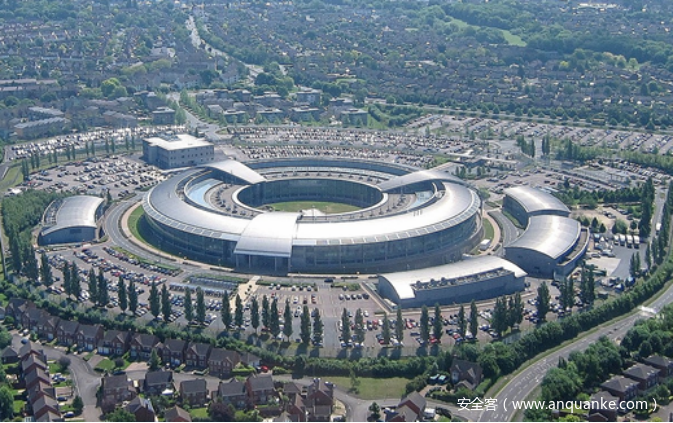 位于切尔滕纳姆郊区的英国政府通讯总部(GCHQ)接入技术行动处(TAO)在与美国中央情报局(CIA)和联邦调查局(FBI)进行合作时,也采用线上线下相结合的方式实施具体行动。一种常见的场景是,当发现被监控对象在线购买上网终端设备时,接入技术行动处(TAO)会主动安排操控邮路,将相关终端设备先送达其指定的某个秘密行动据点,由接入结束行动处(TAO)技术人员向该设备中植入软/硬件后面或间谍软件后,再进一步发送给被监控对象。根据接入技术行动处(TAO)2012年预算文件内容显示,大批美国本土互联网设备生产出或高科技公司,已经或正在根据美国国家安全局(NSA)要求,以所谓“国家安全”的名义,“将漏洞插入到目标使用的商业加密系统、IT 系统、网络和端点通信设备中”。[17]当然,诸多美国高科技公司,包括思科(Cisco)和戴尔(Dell)等均在第一时间发表了所谓“公开声明”,否认他们帮助在产品中插入了此类后门。而这些所谓的“公开声明”都被全球网民评论为“此地无银三百两”。2013年,《外交政策杂志》(Foreign Policy)发布报道称,接入技术行动处(TAO)已经“完成其使命,这归功于她秘密地从美国‘三大’电信公司(AT&T、Verizon和Sprint)获得了高层合作。同时,还有大量美国大型互联网服务提供商,以及许多顶级计算机安全软件制造商和咨询公司的通力支持。”
五、负责人
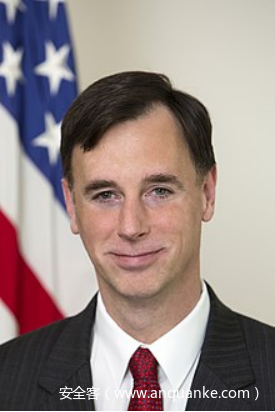
2013年到2017年,罗伯特•乔伊斯(Robert E. Joyce)是接入技术行动处(TAO)的负责人。该人主持实施了对中国和世界其他国家的网络攻击和间谍窃密行动。
2017年10月13日,罗伯特•乔伊斯受命担任美国国土安全顾问。
2018年4月10日至2018年5月31日,罗伯特•乔伊斯担任时任美国总统唐纳德·特朗普的白宫国土安全顾问。
2018年5月,罗伯特•乔伊斯担任美国国家安全局(NSA)的网络安全战略高级顾问。
2021年1月15日,美国国家安全局(NSA)宣布,罗伯特•乔伊斯担任该局的网络安全总监。
参考1、Tailored Access Operationshttps://en.wikipedia.org/wiki/Tailored_Access_Operations#cite_note-442、US Spy Agencies Mounted 231 Offensive Cyber-Operations in 2011https://www.washingtonpost.com/world/national-security/us-spy-agencies-mounted-231-offensive-cyber-operations-in-2011-documents-show/2013/08/30/d090a6ae-119e-11e3-b4cb-fd7ce041d814_story.html3、Signals Intelligence Directoratehttps://www.aclu.org/files/assets/eo12333/NSA/Signals%20Intelligence%20Directorate%20%28SID%29%20Management%20Directive%20422%20United%20States%20SIGINT%20System%20Mission%20Delegation.pdf4、NSA ANT cataloghttps://en.wikipedia.org/wiki/NSA_ANT_catalog5、Inside TAO: The NSA’s Shadow Networkhttp://www.spiegel.de/international/world/the-nsa-uses-powerful-toolbox-in-effort-to-spy-on-global-networks-a-940969-3.html6、CANDYGRAMhttps://en.wikipedia.org/wiki/NSA_ANT_catalog#/media/File:NSA_CANDYGRAM.jpg7、COTTONMOUTH-Ihttps://en.wikipedia.org/wiki/NSA_ANT_catalog#/media/File:NSA_COTTONMOUTH-I.jpg8、Boundless Informanthttps://en.wikipedia.org/wiki/Boundless_Informant9、Spiegel DEhttp://www.spiegel.de/spiegel/print/d-105648237.html10、 Le Mondehttps://en.wikipedia.org/wiki/Le_Monde11、El Mundohttps://www.elmundo.es/espana/2013/10/28/526dcbad61fd3d07678b456b.html12、Dagbladethttps://www.dagbladet.no/nyheter/usa-overvaket-33-millioner-norske-mobilsamtaler/6184491313、Espressohttps://espresso.repubblica.it/inchieste/2013/12/05/news/da-qui-ci-spiano-gli-americani-1.14442114、Electrospaceshttp://electrospaces.blogspot.nl/2014/02/boundlessinformant-metadata-collection.html15、Code wordshttps://www.electrospaces.net/p/nsas-tao-division-codewords.html16、National Defence Radio Establishmenthttps://en.wikipedia.org/wiki/National_Defence_Radio_Establishment17、NSA reportedly planted spyware on electronics equipmenthttps://www.cnet.com/news/privacy/nsa-reportedly-planted-spyware-on-electronics-equipment/文章原文链接:https://www.anquanke.com/post/id/274510