开源地理空间元数据目录 GeoNetwork 中的两个漏洞可以串联实现未经认证的远程代码执行(RCE)。该项目存在于大量政府和机构的地理门户之后——包括欧盟 INSPIRE 地理门户的后端。项目已于 7 月 8 日发布 4.4.12 和 4.2.17 修复版本,8 月 31 日公布漏洞细节。
GeoNetwork 起源于联合国粮农组织(FAO),由开放地理空间联盟(OSGeo)维护,是欧洲及更广泛地区众多空间数据基础设施(SDI)部署的核心组件。
漏洞链组合了一个缺失的授权检查和一个不安全的转换引擎:
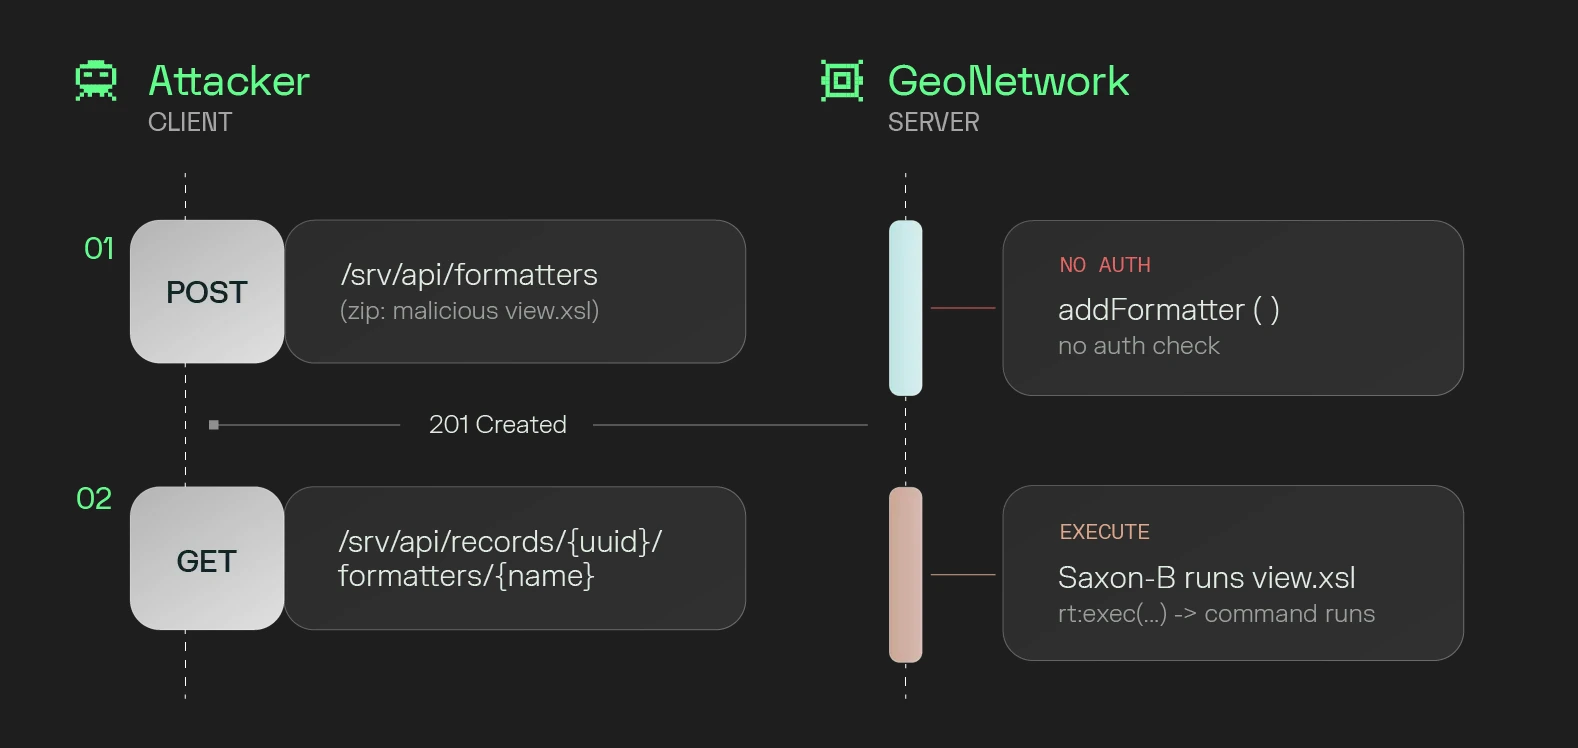
- CVE-2026-63219(CVSS 8.6):formatter 上传端点缺少授权检查。未经认证的攻击者可以向 GeoNetwork 的 formatter 目录写入任意 .xsl 或 .zip 文件——这本身就构成对服务器存储的未授权写入。
- CVE-2026-58400(CVSS 9.1):用于渲染 formatter 的 Saxon XSLT 处理器配置不安全——未启用 FEATURE_SECURE_PROCESSING,且未禁用 Java 扩展函数(ALLOW_EXTERNAL_FUNCTIONS)。任何被加载的样式表因此可以直接调用 java.lang.Runtime.exec() 或 java.lang.ProcessBuilder,以 GeoNetwork 进程用户身份执行任意操作系统命令。
单独利用第二个漏洞需要上传 formatter 的权限(因此评分为需要高权限),但与无需认证即可达的上传漏洞串联后,这一前置条件被完全消除。攻击者先通过未保护的端点上传恶意 formatter,随后的一个针对公开记录的 GET 请求就会触发 Saxon 引擎执行样式表,交付代码执行。
发现漏洞的安全厂商 Ethiack 指出,该链自 4.0.6 版本(formatter 端点重构时丢失了授权检查)起即可达。Ethiack 还对暴露在互联网上的 GeoNetwork 部署进行了指纹识别:39 个国家共有 121 个运行受影响版本的实例,其中 89% 与政府、军事或国家机构相关。受影响范围为 4.4.11 及以下的所有 4.4.x、4.2.16 及以下的所有 4.2.x。
项目强烈建议尽快升级到 4.4.12 或 4.2.17。在更新完成前,管理员可在反向代理上阻止 formatter 端点的写方法:Apache httpd 拒绝对 /geonetwork/srv/api/formatters 的 POST/PUT/PATCH;Nginx 将该位置限制为 GET/HEAD/OPTIONS。
本文编译自 The Hacker News,原文地址:https://thehackernews.com/2026/09/geonetwork-fixes-unauthenticated-rce.html
评论 0 条