 Java
Arista VeloCloud Orchestrator 满分漏洞 CVE-2026-93952 遭在野利用,本地部署用户需自行打补丁
CVSS 10.0 的输入验证缺陷已确认被积极利用,托管环境已由厂商修补,本地部署的 SD-WAN 管理系统成为攻击焦点。
共 5 篇 · 查看时间轴
JavaCVSS 10.0 的输入验证缺陷已确认被积极利用,托管环境已由厂商修补,本地部署的 SD-WAN 管理系统成为攻击焦点。
 Java
CalDAV/CardDAV 服务漏洞(CVE-2026-87899)允许普通账户获得 root,另有两个漏洞影响 WP Toolkit 与日历数据隔离。
 Java
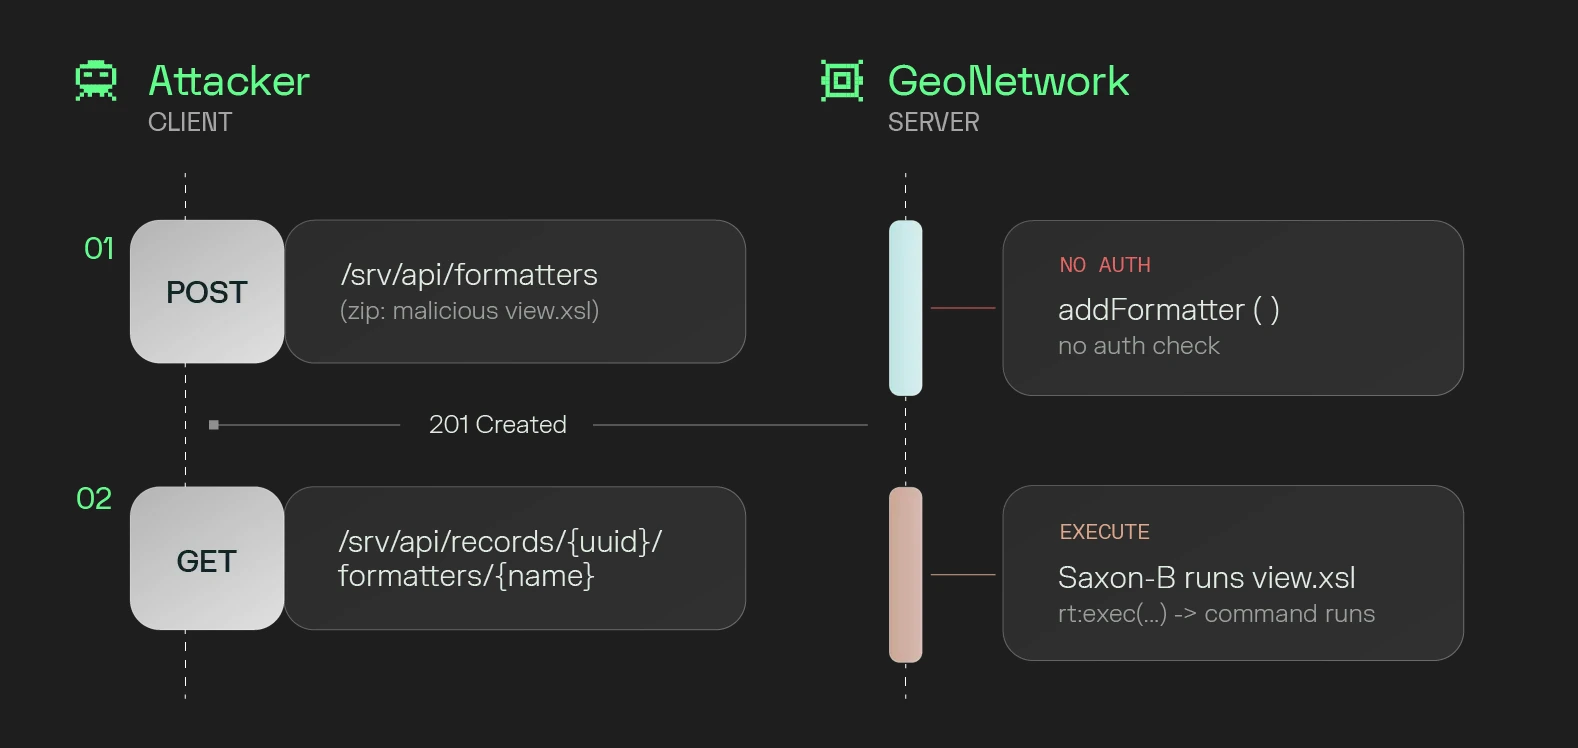
formatter 上传端点缺失授权检查与不安全的 Saxon XSLT 处理器配置串联,可调用 java.lang.Runtime.exec() 执行任意命令。
 Java
8 月 20 日 Spring 一次发布 91 份安全公告,是 2025 全年的 5.7 倍;多数 CVE 尚未进入 NVD,扫描器没告警不等于安全。
 Java
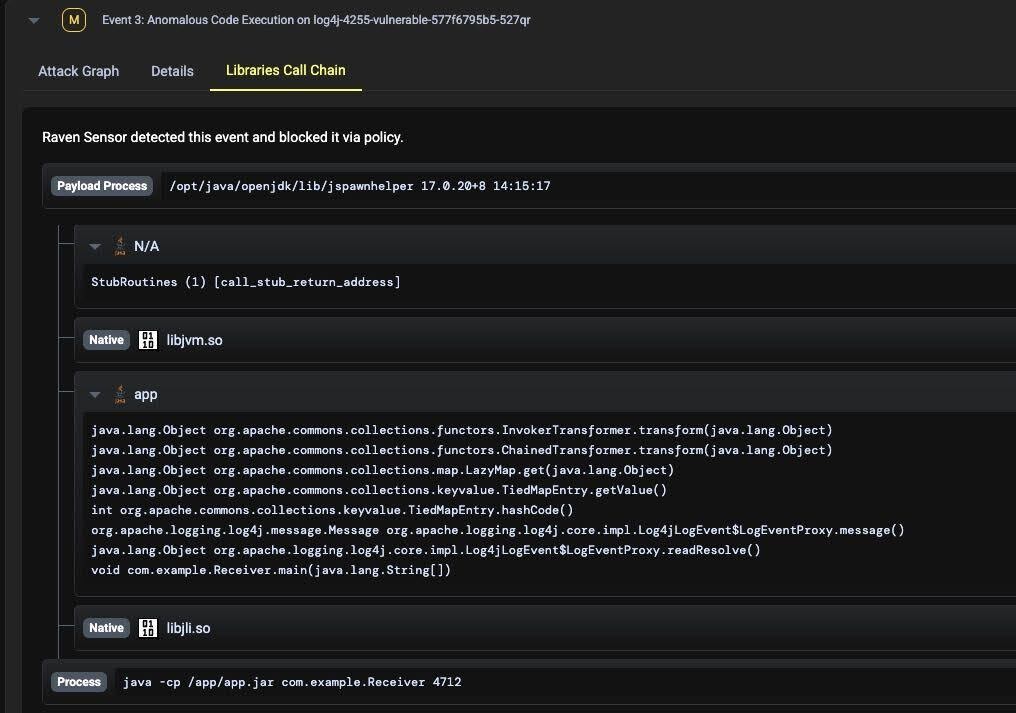
Log4j issue #4255 报告神秘消失,Elastic 复现绕过机制,AI 代码审计早已命中同一 gadget——漏洞研究的经济学正在改变。