 Java
Arista VeloCloud Orchestrator 满分漏洞 CVE-2026-93952 遭在野利用,本地部署用户需自行打补丁
CVSS 10.0 的输入验证缺陷已确认被积极利用,托管环境已由厂商修补,本地部署的 SD-WAN 管理系统成为攻击焦点。
共 78 篇 · 查看时间轴
JavaCVSS 10.0 的输入验证缺陷已确认被积极利用,托管环境已由厂商修补,本地部署的 SD-WAN 管理系统成为攻击焦点。
 Java
CalDAV/CardDAV 服务漏洞(CVE-2026-87899)允许普通账户获得 root,另有两个漏洞影响 WP Toolkit 与日历数据隔离。
 Java
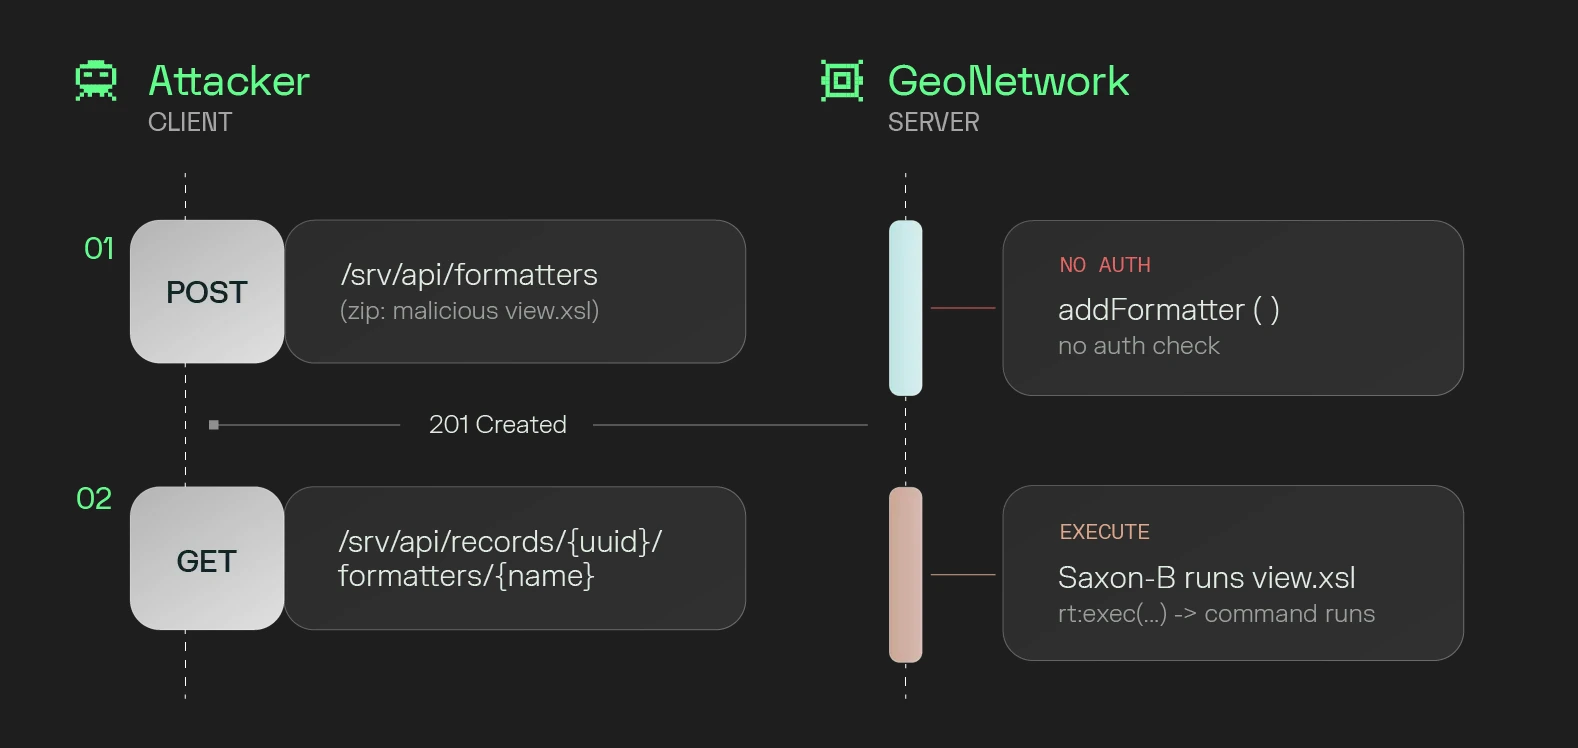
formatter 上传端点缺失授权检查与不安全的 Saxon XSLT 处理器配置串联,可调用 java.lang.Runtime.exec() 执行任意命令。
 Java
8 月 20 日 Spring 一次发布 91 份安全公告,是 2025 全年的 5.7 倍;多数 CVE 尚未进入 NVD,扫描器没告警不等于安全。
 Java
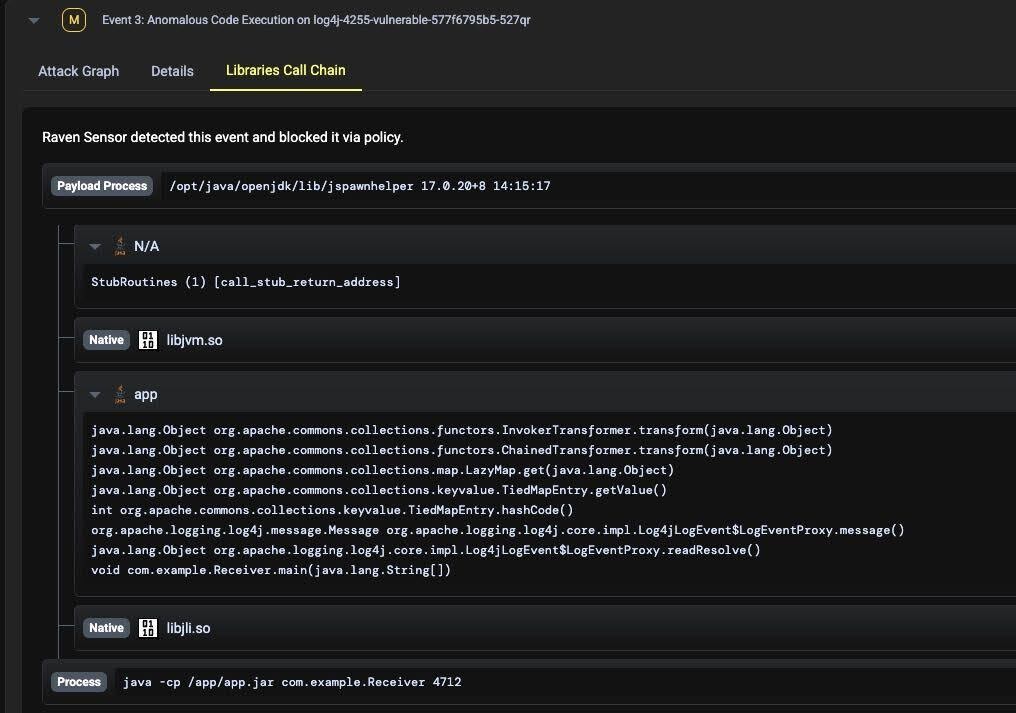
Log4j issue #4255 报告神秘消失,Elastic 复现绕过机制,AI 代码审计早已命中同一 gadget——漏洞研究的经济学正在改变。
 网络安全
专家警告称,Apache Parquet 的 Java 库存在一个严重漏洞,可能导致远程代码执行。 Apache Parquet 的 Java 库是一个用于在 Java 编程语言中读写 Parquet
 网络安全
在 Apache Parquet 的 Java 库中发现了一个严重的远程代码执行(RCE)漏洞,这可能会影响全球数千个数据分析系统。 该漏洞编号为 CVE-2025-30065,通用漏洞评分系统(CV
 网络安全
一名名为 “rose87168” 的威胁行为者声称,从Oracle Cloud服务器上窃取了 600 万条记录。 据报道,被盗数据包括 Java 密钥库(JKS)文件、加密的单点登录(SSO)密码、经
 网络安全
CISA 将以下漏洞添加到了其已知被利用漏洞(KEV)目录中: 1.CVE-2025-1316:Edimax IC-7100 网络摄像机操作系统命令注入漏洞 2.CVE-2024-48248:NAKI
网络安全一个近期披露的影响 Apache Tomcat 的安全漏洞,在公开披露仅 30 小时后,随着公开概念验证(PoC)的发布,已在现实中遭到积极利用。 该漏洞编号为 CVE – 2025 – 24813,