安全研究员披露,威胁行为者首次利用 HashiCorp 官方 Terraform Registry 作为恶意载荷分发渠道:两个恶意 Terraform provider 和两个 Go 模块投送与朝鲜(DPRK)关联的 Graphalgo 攻击活动同源的 Go 恶意软件。
据 Aikido 分析,恶意包包括 Terraform provider gocommunity-io/dockerd(222 次下载)、kreuzwenker/docker(1449 次下载),以及 Go 模块 gocommunity.io/orderedbtree 和 gogets.dev/btreex。这些恶意软件与今年 2 月 ReversingLabs 首次记录、后归因于朝鲜威胁行为者的 Graphalgo 攻击活动存在重叠。
社会工程入口是熟悉的老套路:攻击者通过 LinkedIn、Facebook 等社交平台或论坛招聘帖,伪装成不存在的 Web3 公司接触开发者,要求完成编码任务——提供一个看似无害的 GitHub 仓库,通过 npm 或 PyPI 上发布的依赖引入恶意行为。
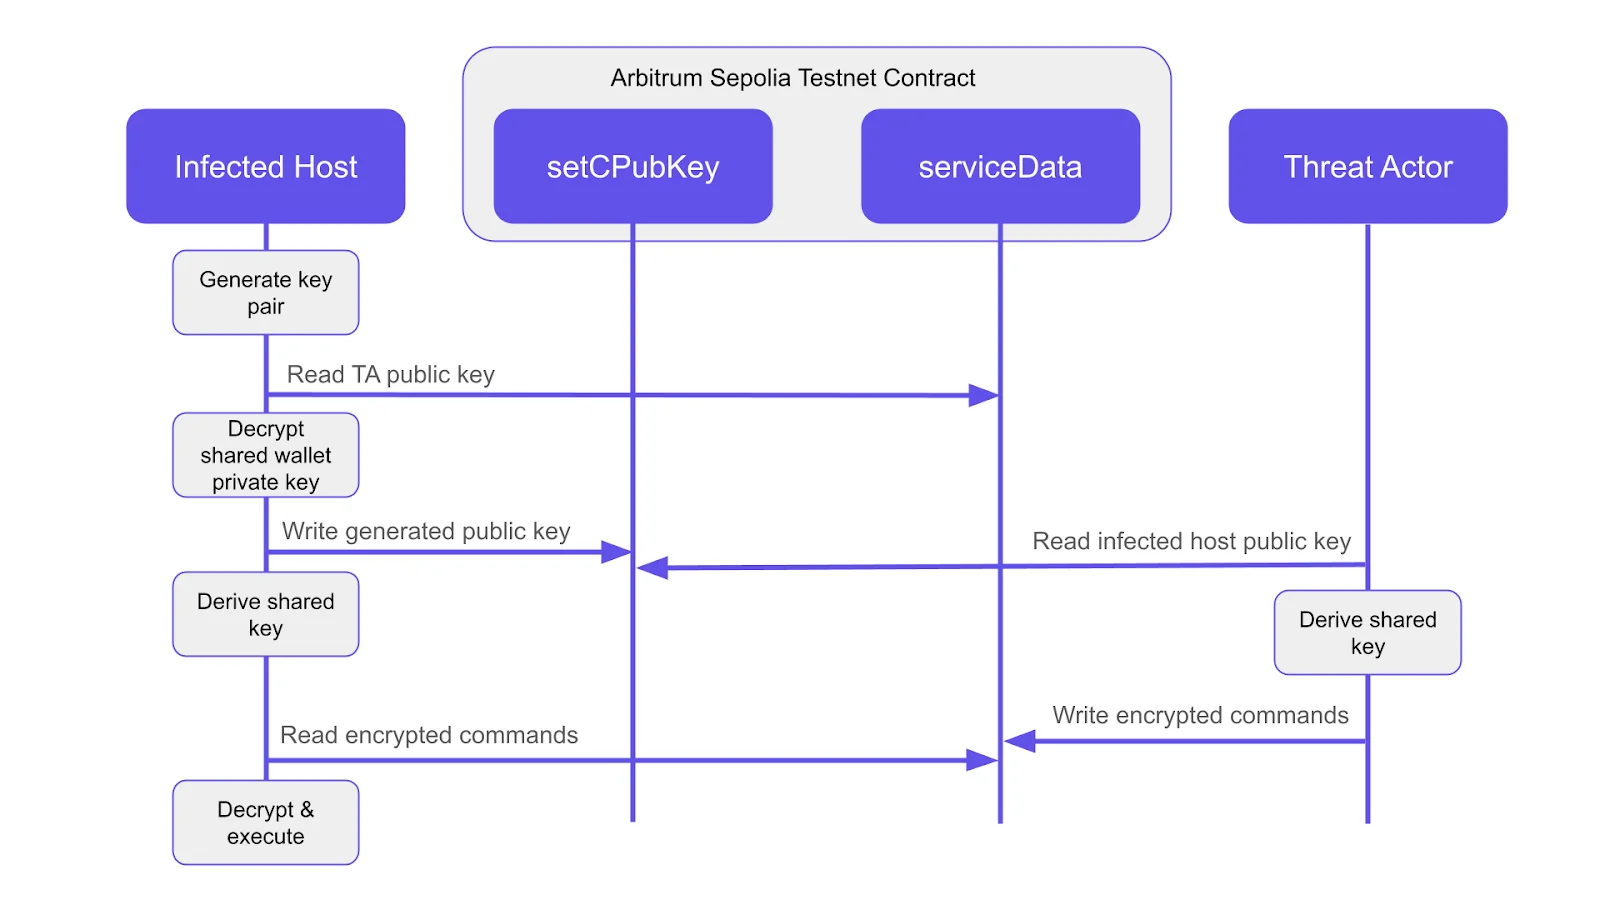
恶意软件具有双 C2 通道:从以太坊 Sepolia 测试网(Arbitrum)上硬编码合约地址的智能合约拉取加密指令,每三秒轮询一次;同时通过 Slack bot token 保持第二命令通道。"payload 只有在受害者用特定矩阵求解线性系统时才解密,从智能合约接收指令,通过 Slack 保持备用命令通道,并用 GitHub Actions 工作节点农场制造的下载量伪装人气,"JFrog 分析道。加密采用临时密钥与攻击者两个公钥的共享密钥方案,使客户端间互不泄露 C2 通信。
Socket 研究员 Karlo Zanki 指出,Graphalgo 延续同一套操作手册,fake job interview 仍是主要初始入侵向量。"虽然下结论说 DPRK 行为者正把 Terraform registry 当作新分发渠道为时尚早,但两个独立活动中接连出现使其不太可能是巧合。Terraform registry 可能成为他们规模化采用的下一个分发渠道。"
对开发者团队的建议:审计依赖树中的 Terraform provider 与 Go 模块来源、警惕来自"招聘任务"的仓库、锁定依赖版本并对异常的下载模式保持怀疑。
本文编译自 The Hacker News,原文地址:https://thehackernews.com/2026/09/attackers-use-malicious-terraform.html
评论 0 条