安全厂商披露针对 npm 和 PyPI 的供应链攻击:威胁行为者入侵了合法的 MemTensor 系列包,篡改版本会静默安装一个基于 Go 的植入物 sckit,可运行于 Windows、Linux 和 macOS。
植入物的触发机制因平台而异:npm 版本在 agent gateway 启动和 memory-recall 事件时自动激活;PyPI 版本则在 import 时立即执行。sckit 专为窃取开发者机器和 CI/CD 管道中的凭据设计,目标平台包括 npm、PyPI、GitHub、GitLab、AWS、Vault 和 SSH,被盗数据发送至攻击者控制的外部服务器。
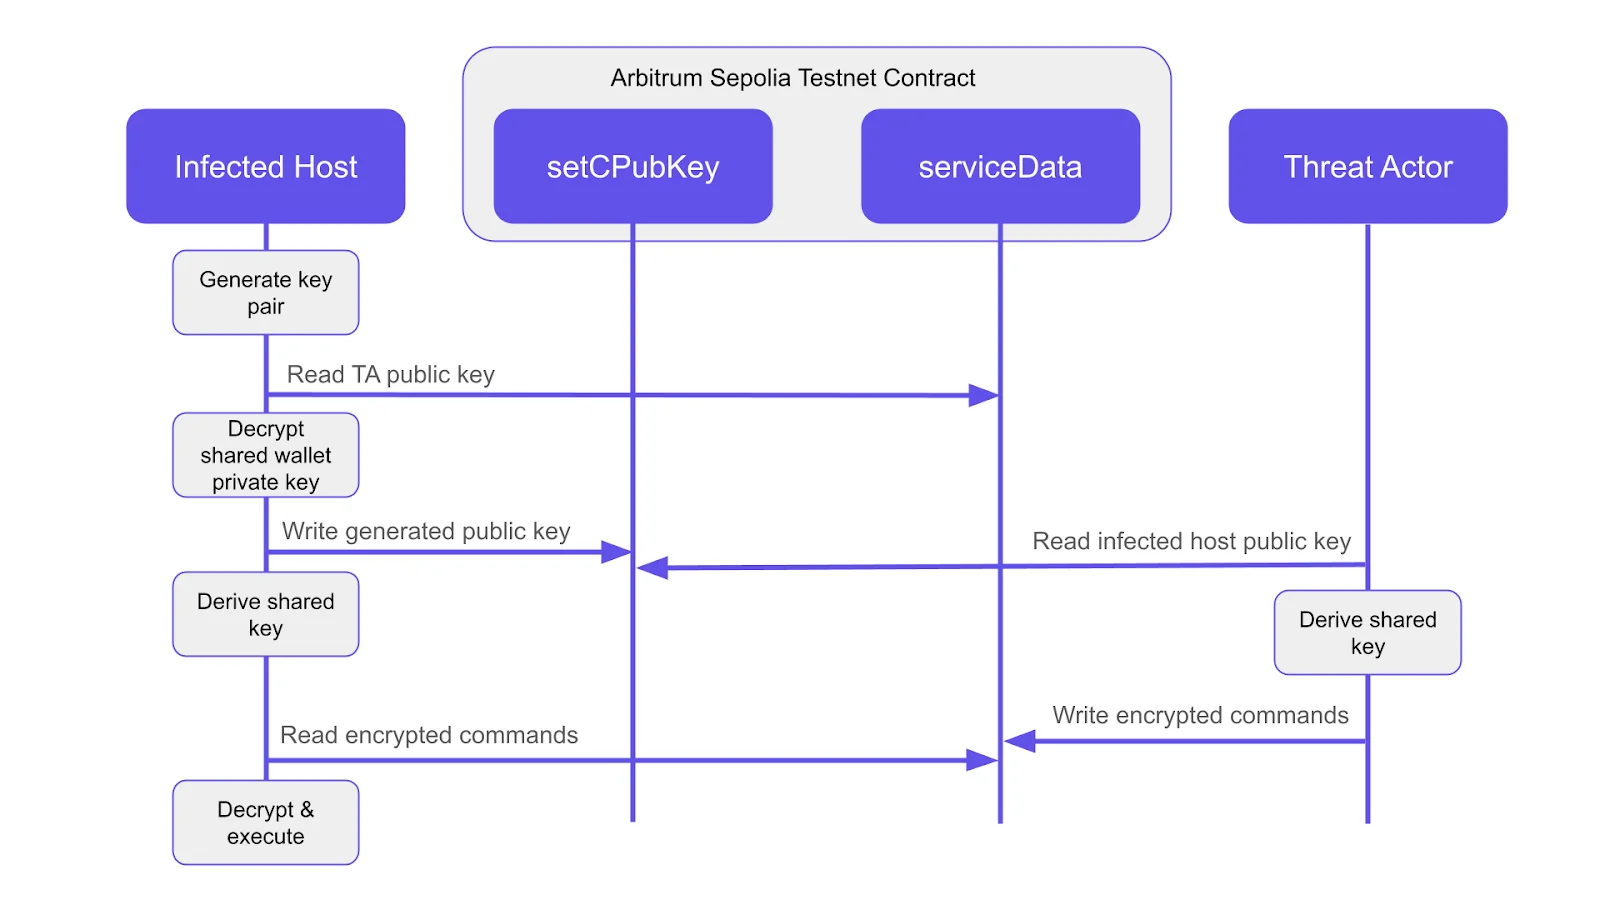
调查人员发现,攻击者通过操纵 MemTensor 的 GitHub Actions 发布管道提取发布令牌(publishing token)获得访问权限——这是对 Trusted Publishing/CI 发布流程的直接打击。恶意软件还表现出蠕虫式行为:能够自我传播,把自己发布进其他包和工作流。目前尚不清楚 MemTensor 之外是否还有其他包受影响。
由于恶意版本仍可下载,使用这些包的组织应立即行动:
- 确认包版本:npm 安全版本为 0.1.20,PyPI 安全版本为 2.0.33,低于这些版本的请立即更新
- 轮换所有可能暴露的凭据(GitHub/GitLab token、AWS 密钥、SSH 密钥、Vault 凭据)
- 终止运行中的 sckit 进程
- 在网络层阻断与恶意域名的通信
这次事件是 2026 年 CI/CD 发布管道攻击模式的延续——攻击者不再瞄准包的源代码,而是瞄准"发布"这个信任锚点。对维护者而言,保护 GitHub Actions 工作流配置、最小化发布令牌权限、启用发布完整性校验已从最佳实践变为生存必需。
本文编译自 The Hacker News,原文地址:https://thehackernews.com/(2026-09-23 报道)
评论 0 条