 代码审计
AI 发现代码的速度已超人类消化能力:从 Spring 91 CVE 到 25 美元成本的自动化攻击
AI 把漏洞发现工厂化、把攻击成本平民化,防御方的时间尺度与攻击方的不对称正在扩大——审计团队的应对清单。
共 13 篇 · 查看时间轴
代码审计AI 把漏洞发现工厂化、把攻击成本平民化,防御方的时间尺度与攻击方的不对称正在扩大——审计团队的应对清单。
 代码审计
CVE-2026-64638 技术上未认证且已有 PoC,但利用链最后一环是诱导管理员点击——代码审计中如何权衡利用条件与分数。
 代码审计
合法包 @dforge-core/dforge-mcp 被写入恶意版本,同一加载器出现在 22 个账户的 65 个仓库,手法与朝鲜关联的 PolinRider 重叠。
 代码审计
攻击者操纵 GitHub Actions 发布管道窃取发布令牌,植入物针对 npm/PyPI/GitHub/AWS/Vault/SSH 凭据,蠕虫式自我扩散。
 代码审计
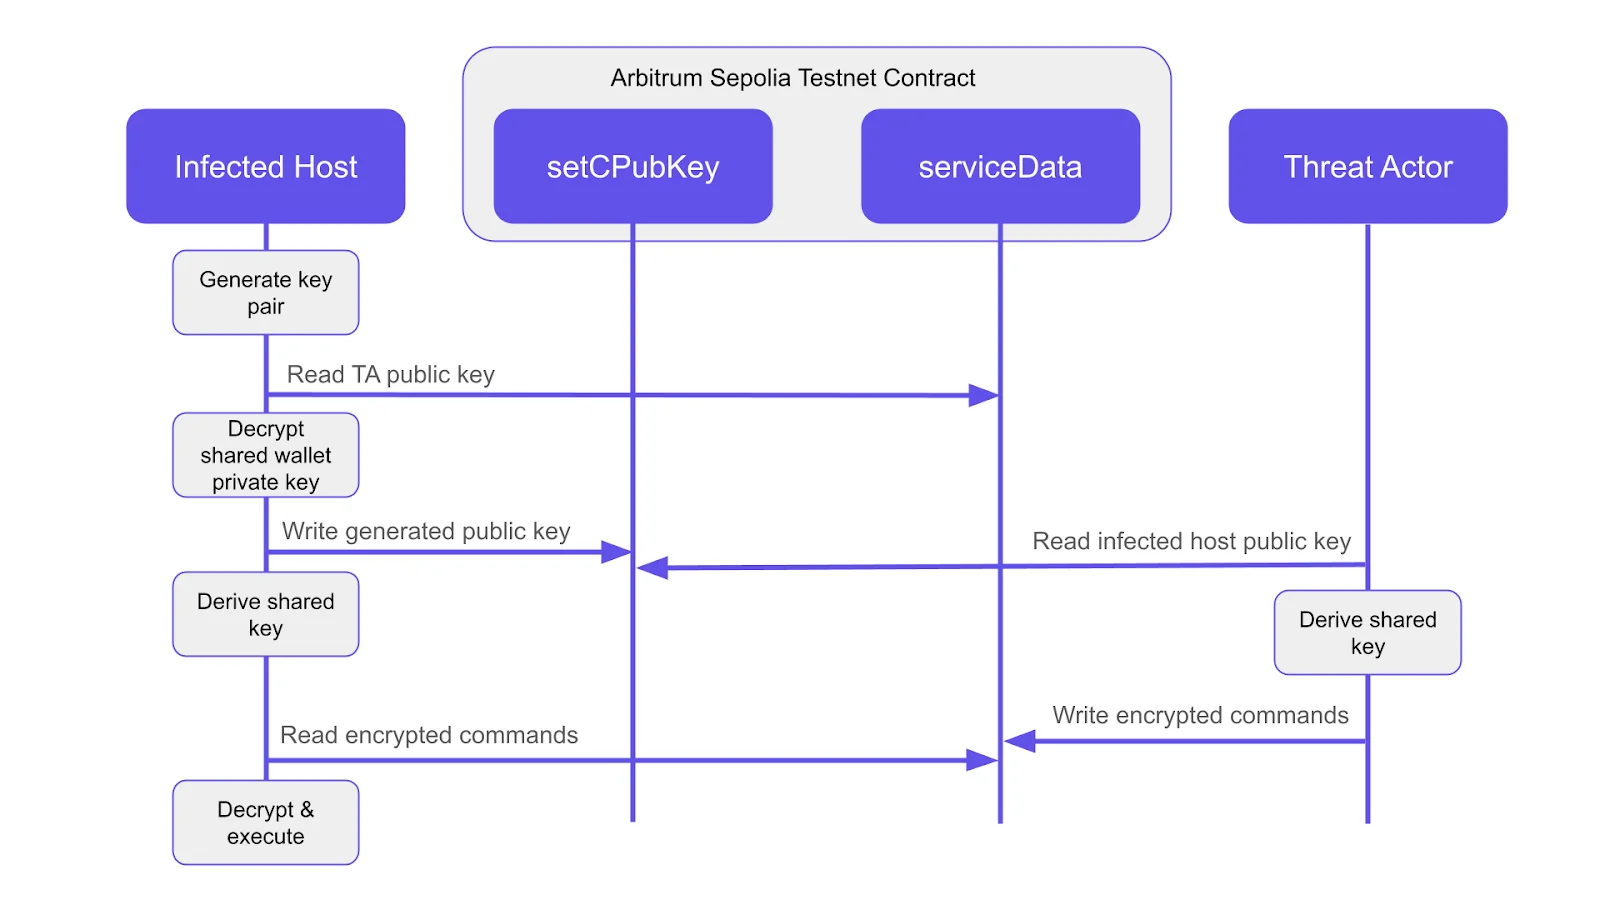
两个恶意 Terraform provider 与两个 Go 模块投送 Go 恶意软件,双 C2 走区块链智能合约与 Slack,下载量由 GitHub Actions 农场伪造。
网络安全领先的网络安全公司 X41 D-Sec GmbH 完成了对 Mullvad VPN 应用程序的白盒渗透测试,发现了多个漏洞,其中一个被评为 “严重”,两个被评为 “高度”。 审计发现了三个高严重性漏洞
 网络安全
代码审计是使用静态分析发现源代码中安全缺陷的方法,能够辅助开发或测试人员在软件上线前较为全面地了解其安全问题,防患于未然,因此一直以来都是学术界和产业界研究的热点,并且已经成为安全开发生命周期 SDL
网络安全代码审计是使用静态分析发现源代码中安全缺陷的方法,能够辅助开发或测试人员在软件上线前较为全面地了解其安全问题,防患于未然,因此一直以来都是学术界和产业界研究的热点,并且已经成为安全开发生命周期 SDL
 网络安全
信息泄露+代码审计 svn泄露源码:http://192.168.200.200/web/codeaudit/.svn/text-base/index.php.svn-base.txt <
 网络安全
代码审计是使用静态分析发现源代码中安全缺陷的方法,能够辅助开发或测试人员在软件上线前较为全面地了解其安全问题,防患于未然,因此一直以来都是学术界和产业界研究的热点,并且已经成为安全开发生命周期 SDL